Funkcja mod_security jest zainstalowana globalnie na serwerze. W przypadku blokowania zdarzenia przez mod_security rozwiązania są dwa:
Opcja nr 1 – Dodanie wyjątku do reguły mod_security:
1. Zaloguj się do panelu administracyjnego
2. Wybierz domenę, dla której zgłaszany jest problem z mod_security
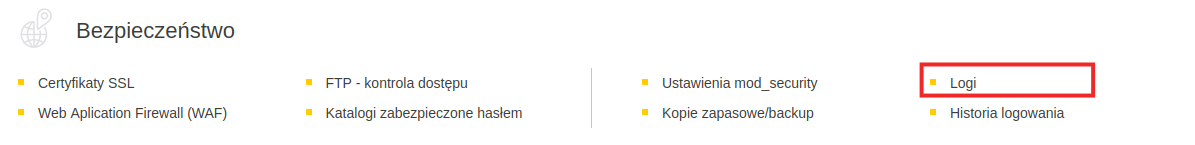
3. W dziale „Bezpieczeństwo” wybierz „Logi”
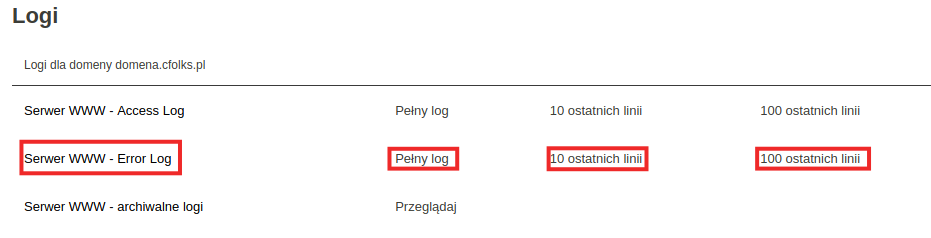
4. Po przejściu do logów wybierz z „Serwer WWW – Error Log” opcję wyświetlania „100 ostatnich linii”, „10 ostatnich linii” lub „Pełny log”
5. W logach odszukaj zdarzenie związane z mod_security i skopiuj z niego ID zdarzenia podane w nawiasie, np: [id „1234567”]
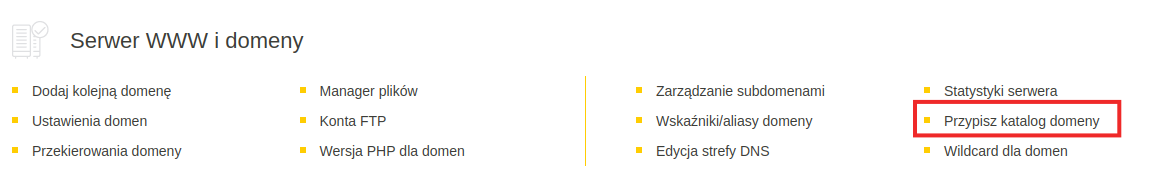
6. Wróć do strony głównej. Wybierz domenę, a następnie w dziale „Serwer WWW i domeny” wybierz „Przypisz katalog domeny”. Sprawdź, z jakiego katalogu odpowiada Twoja domena.
7. Przejdź do katalogu, z którego odpowiada domena. Kliknij w „Menadżer plików” widoczny w prawym górnym rogu i przejdź do katalogu, z którego odpowiada domena zgodnie ze ścieżką z kroku 6 – podstawowa ścieżka katalogów to:
Menadżer plików-> domains -> nazwadomeny -> public_html
Odnajdź plik .htaccess, w kolumnie „Czynność” kliknij opcję „Edytuj”
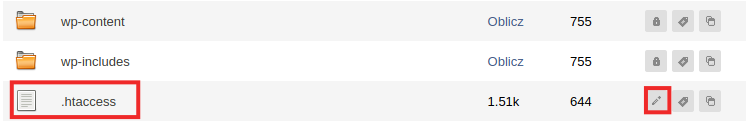
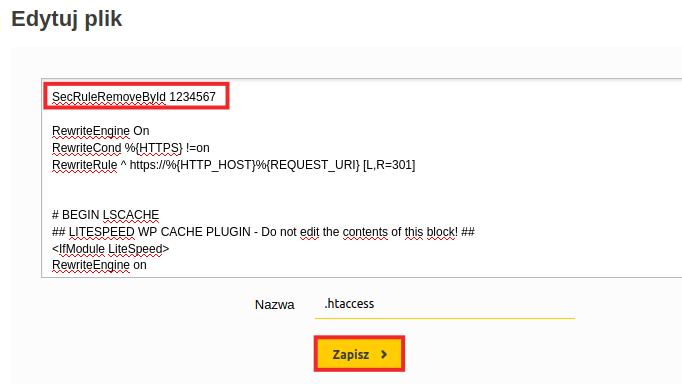
8. Na początku pliku .htaccess dodajemy regułkę według wzoru: SecRuleRemoveById 1234567
gdzie 1234567 jest ID zdarzenia skopiowanym z logów błędów. Następnie zapisz plik.
Opcja nr 2 – Wyłączenie mod_security dla domeny:
1. Zaloguj się do panelu administracyjnego
2. Wybierz domenę, dla której zgłaszany jest problem z mod_security
3. W dziale „Bezpieczeństwo” wybierz „Ustawienia mod_security”:
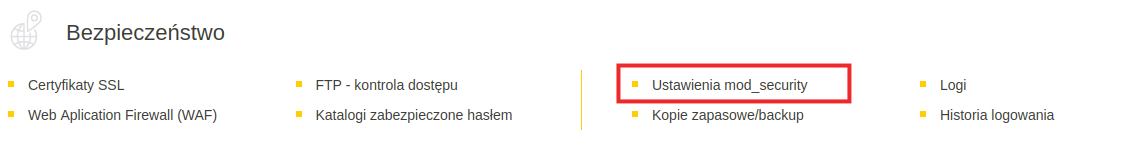
4. Przełącz mod_security dla wybranej domeny na „Off” i wybierz „Ustaw”.

Gotowe! Pamiętaj, że opcja pierwsza jest bezpieczniejsza, ponieważ powoduje dodanie tylko wyjątku dla pewnego zdarzenia, natomiast druga opcja wyłącza całkowicie mod_security dla danej domeny, przez co jest ona bardziej podatna na infekcje.
Funkcja mod_security jest zainstalowana globalnie na serwerze. W przypadku blokowania zdarzenia przez mod_security rozwiązania są dwa:
Opcja nr 1 – Dodanie wyjątku do reguły mod_security:
1. Zaloguj się do panelu administracyjnego cyber_Admin.
2. Rozwiń kategorię Serwer WWW i wybierz zakładkę Strony WWW.
3. Wybierz domenę, w której zgłaszany jest problem z mod_security, klikając jej nazwę.
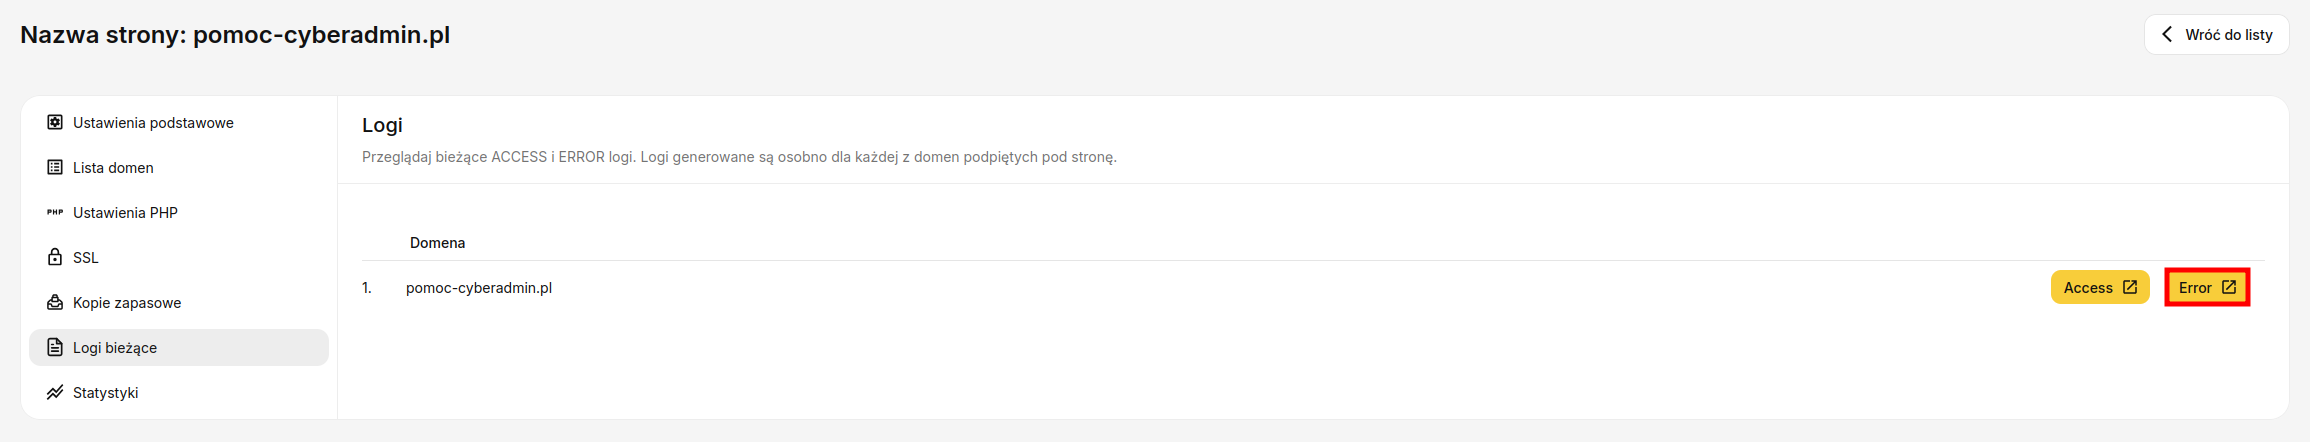
4. Przejdź do zakładki Logi bieżące.
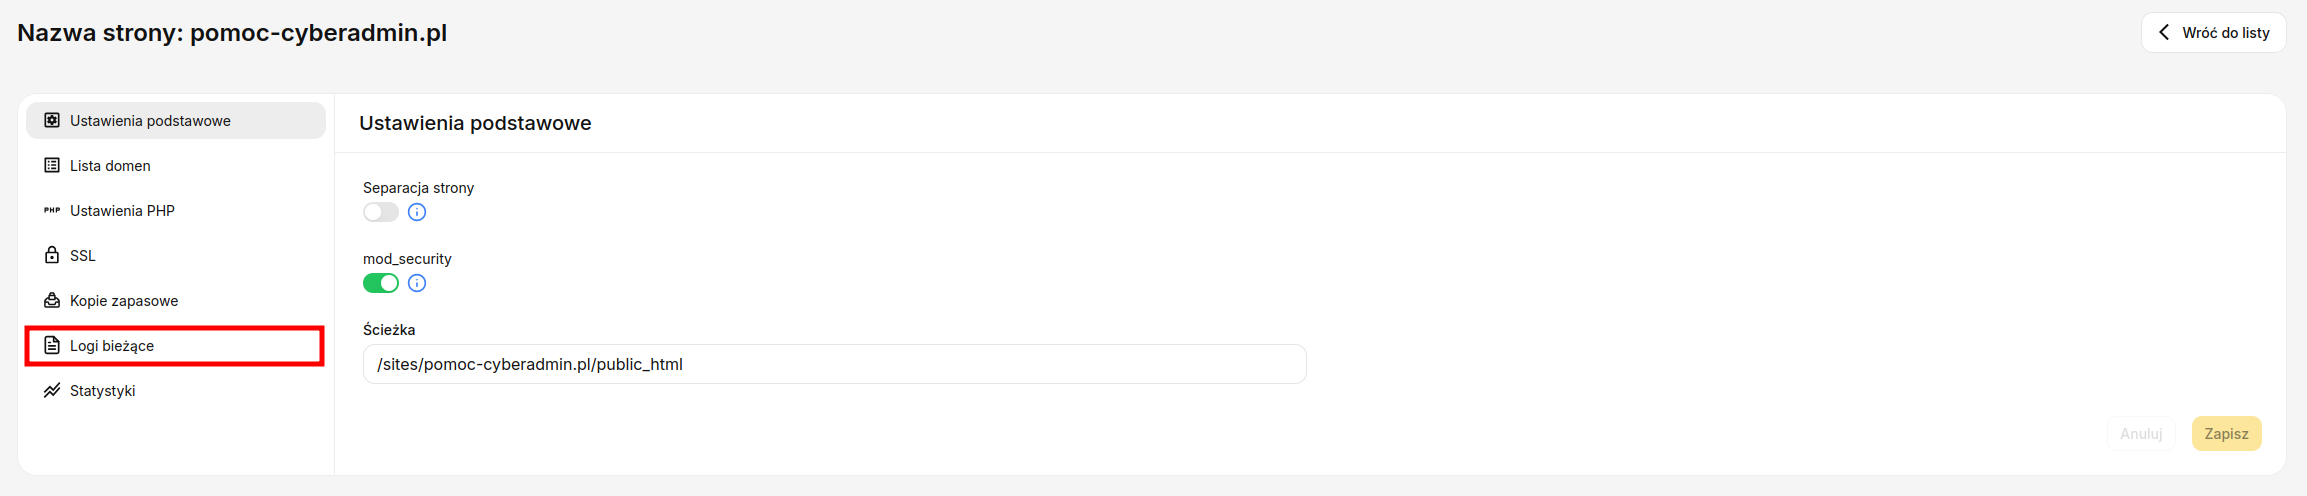
5. Przy domenie, w której zgłaszany jest problem z mod_security, kliknij przycisk Error, aby wyświetlić log błędów strony.
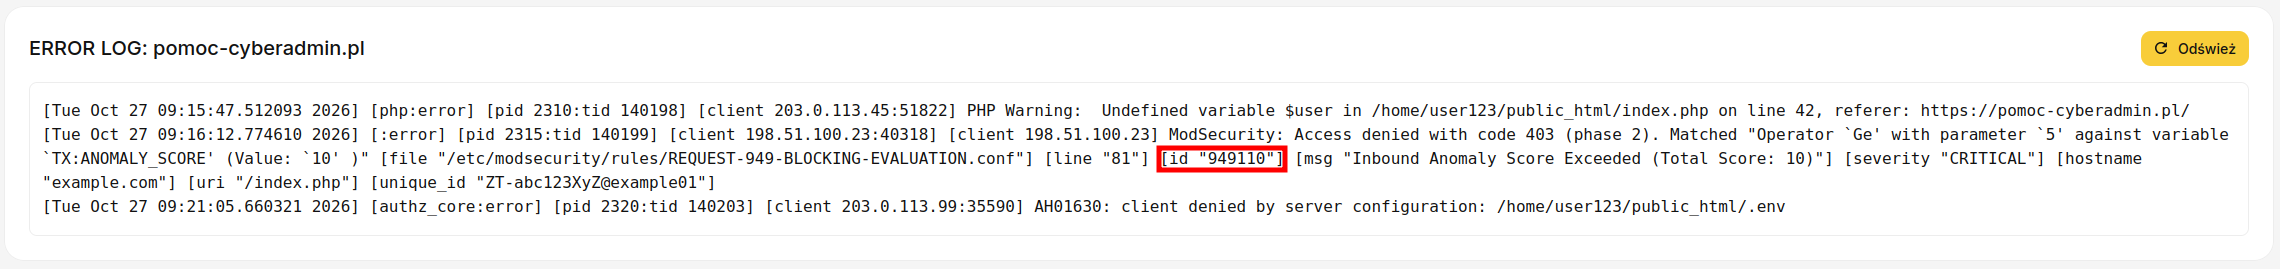
6. W logach odszukaj zdarzenie związane z mod_security i skopiuj z niego ID zdarzenia podane w nawiasie, np. [id „1234567”].
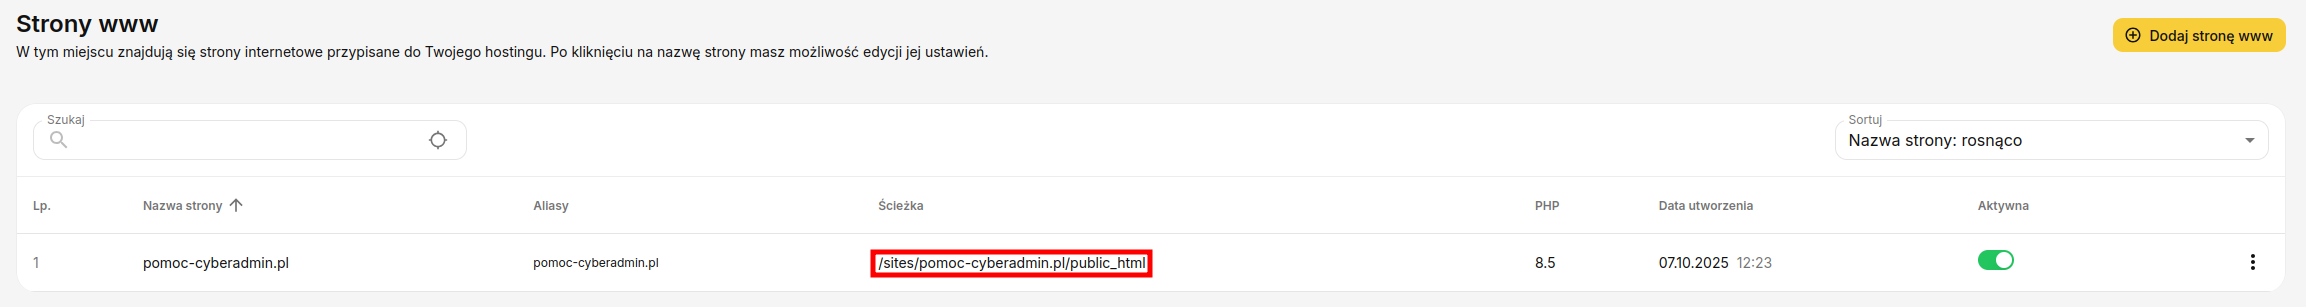
7. Wróć do kategorii Serwer WWW i wybierz ponownie zakładkę Strony WWW. W kolumnie Ścieżka sprawdź, z jakiego katalogu odpowiada twoja domena.
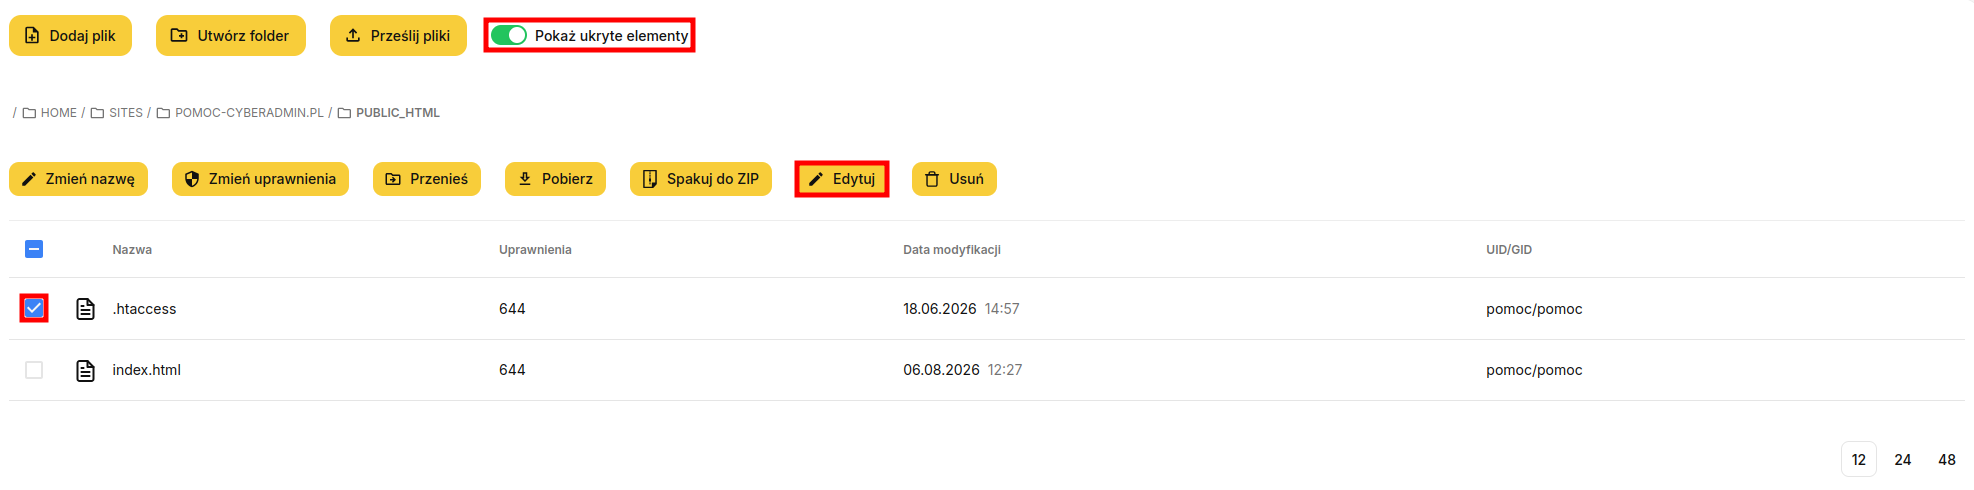
8. W kategorii Serwer WWW wybierz zakładkę Menedżer plików i przejdź do katalogu, z którego odpowiada domena zgodnie ze ścieżką z kroku 7. Podstawowa ścieżka katalogów to:./sites/nazwadomeny/public_html
Przełącz suwak Pokaż ukryte elementy na pozycję włączoną (w kolorze zielonym), odnajdź plik .htaccess i zaznacz go, następnie wybierz opcję Edytuj.
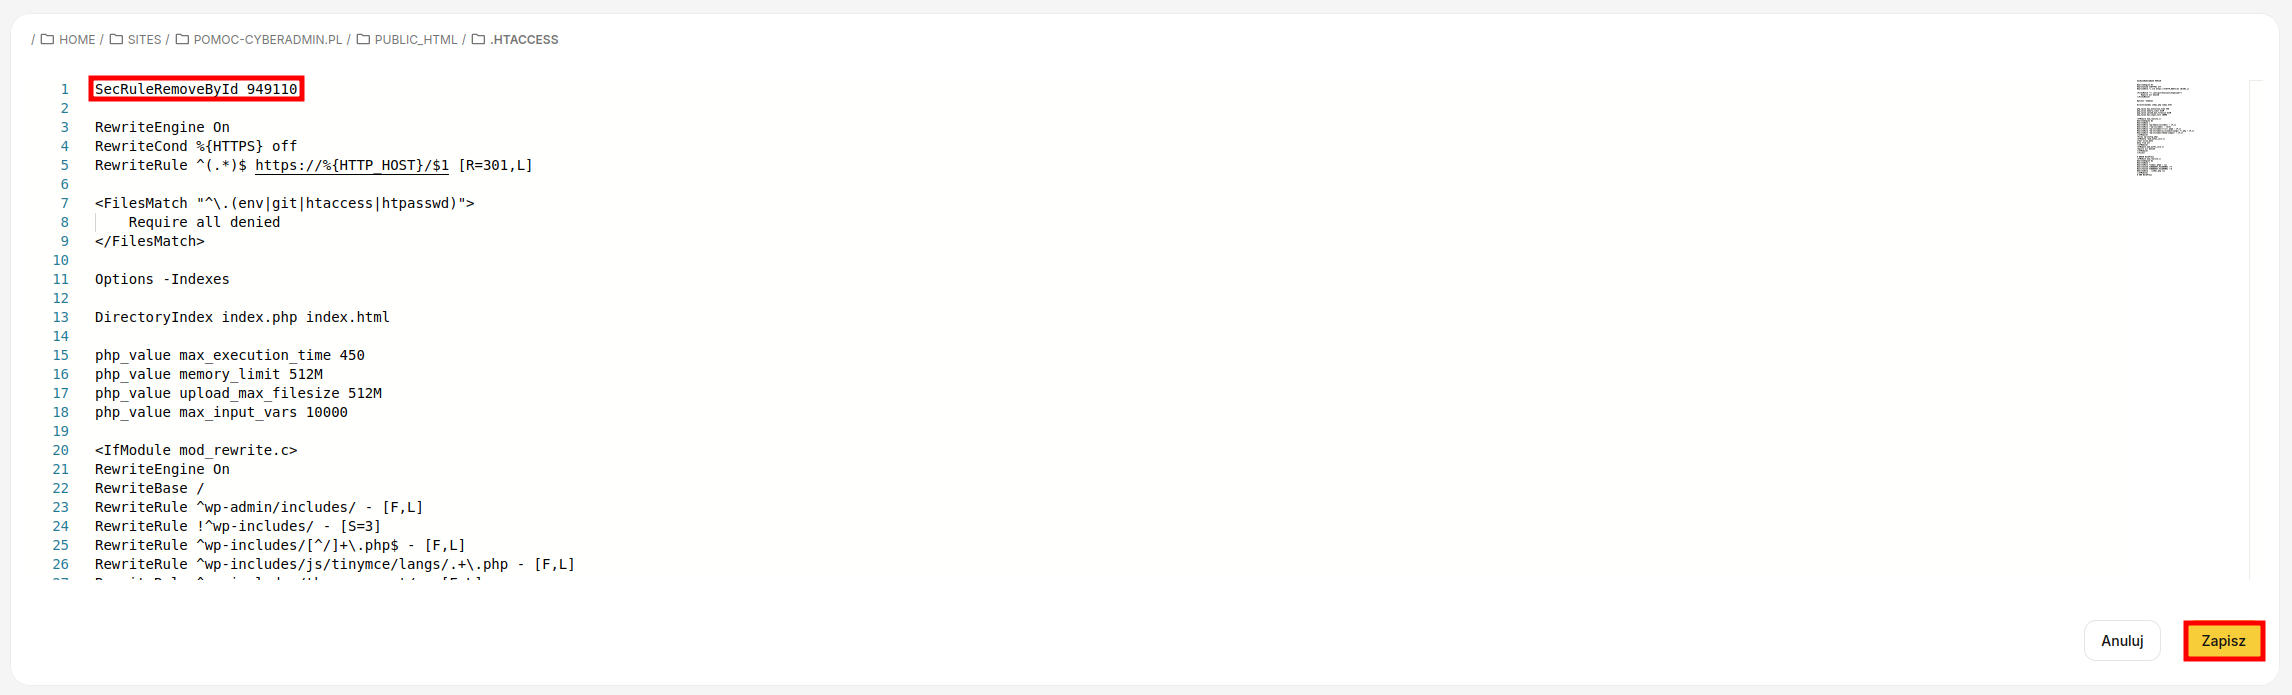
9. Na początku pliku .htaccess dodaj regułę według poniższego wzoru:
SecRuleRemoveById 1234567
W miejsce 1234567 wpisz ID zdarzenia skopiowane z logów błędów, a następnie zapisz plik.
Opcja nr 2 – Całkowite wyłączenie mod_security dla domeny:
1. Zaloguj się do panelu administracyjnego cyber_Admin.
2. Rozwiń kategorię Serwer WWW i wybierz zakładkę Strony WWW.
3. Wybierz domenę, w której zgłaszany jest problem z mod_security, klikając jej nazwę.
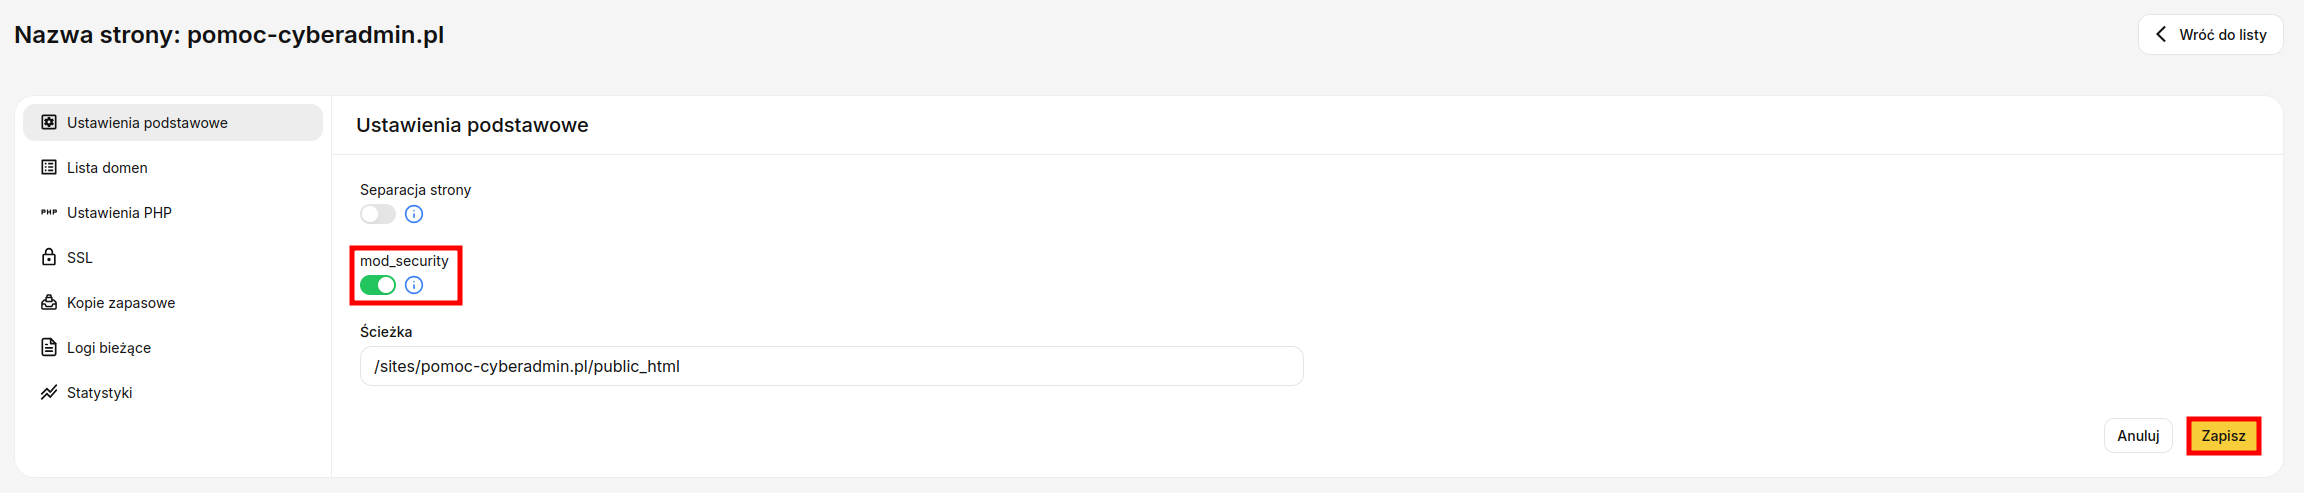
4. W zakładce Ustawienia podstawowe przełącz suwak mod_security na pozycję wyłączoną (w kolorze szarym), a następnie kliknij Zapisz.
Gotowe! Pamiętaj, że opcja pierwsza jest bezpieczniejsza, ponieważ powoduje dodanie tylko wyjątku dla pewnego zdarzenia, natomiast druga opcja wyłącza całkowicie mod_security dla danej domeny, przez co jest ona bardziej podatna na infekcje.
